Domain motorsport-team.de kaufen?
Wir ziehen mit dem Projekt
motorsport-team.de um.
Sind Sie am Kauf der Domain
motorsport-team.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain motorsport-team.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Bogner, Stefan: Porsche Rennsport ReunionPorsche Rennsport Reunion , Das Woodstock für Rennwagen - Die Porsche Rennsport Reunion Die "Porsche Rennsport Reunion" in den USA ist ein einzigartiges Event, bei dem historische Porsche Rennwagen auf berühmten Strecken zum Leben erweckt werden. Alle drei bis fünf Jahre veranstaltet Porsche dieses spektakuläre Treffen, bei dem so gut wie alles zu sehen ist, was jemals mit dem Porsche-Wappen auf Rundstrecken oder Rallye-Kursen unterwegs war - und das alles in Aktion! Für viele Motorsportfans ist die Rennsport Reunion daher nichts weniger als das "Woodstock des Motorsports". - Porsche-Rennwagen aus Vergangenheit und Gegenwart - Texte zu Hintergründen, Modellen, Menschen - exklusive Inhalte Die siebte Ausgabe der Rennsport Reunion fand Ende September 2023 auf der legendären Rennstrecke von Laguna Seca in Kalifornien statt. Fotograf Stefan Bogner wird vor Ort sein und das Geschehen auf der Strecke und in der Boxengasse hautnah einfangen. Porsche-Kenner Thomas Ammann steuert mit seinen Texten wissenswerte Informationen, Hintergründe und technische Daten bei. Stefan Bogner ist nicht nur Fotograf, sondern auch der kreative Kopf und erfolgreiche Autor der CURVES-Reihe. Bei Delius Klasing sind zudem seine Bücher "Cars & Curves", "Porsche Drive" und zahlreiche weitere Porsche-Bücher erschienen. Thomas Ammann ist Buchautor, war stellvertretender Chefredakteur beim Stern und ist Co-Chefredakteur des Porsche Kundenmagazins Christophorus. Dieses Buch ist ein absolutes Muss für alle Porsche-Enthusiasten und Motorsportfans. Mit faszinierenden Fotos und informativen Texten bietet es einen einzigartigen Einblick in das spektakuläre Event der Porsche Rennsport Reunion. , Sonstige > Transportsysteme , Erscheinungsjahr: 20240517, Produktform: Leinen, Autoren: Bogner, Stefan~Ammann, Thomas, Seitenzahl/Blattzahl: 288, Keyword: Fotografie; Historische Rennwagen; Laguna Seca; Motorsport; Porsche Enthusiasten; Porsche Rennsport; Porsche-Wappen; Stefan Bogner; Thomas Ammann; Woodstock des Motorsports, Fachschema: Absatz / Marketing~Marketing~Vermarktung~Autorennen~Auto / Bildband, Katalog, Test, Fachkategorie: Autorennen~Autos: Ratgeber, Sachbuch~Orte und Menschen: Sachbuch, Bildbände, Warengruppe: HC/Auto-/Motorrad-/Rad-/Flugsport, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 295, Breite: 277, Höhe: 35, Gewicht: 2315, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,68,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sendelbeck, Katrin: Paddeln lernen - Kanu-RennsportPaddeln lernen - Kanu-Rennsport , Sicher und schnell in Canadier und Kajak , Zünd- & Glühanlagen > Autoteile & Zubehör , Auflage: 2. Auflage, Erscheinungsjahr: 202407, Produktform: Kartoniert, Autoren: Sendelbeck, Katrin~Kövari, Tina, Edition: NED, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 139, Keyword: Deutscher Kanu-Verband; DKV; Kanu; Olympia; Olympiasieger; Weltmeister; Wettkampf; Rudern; SUP; Marathon; Fluss; Stechpaddel; Kayak, Fachschema: Kajak~Topolino~Kanu~Schwimmen~Sportschwimmen~Wassersport / Schwimmen~Sport / Kindersachbuch, Jugendsachbuch~Wassersport - Wassersportler, Fachkategorie: Kinder/Jugendliche: Sachbuch: Schwimmen & Wassersport, Warengruppe: HC/Wassersport/Segeln, Fachkategorie: Kanu und Kajak, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Deutscher Kanuverband, Verlag: Deutscher Kanuverband, Verlag: Deutscher Kanu-Verband - Wirtschafts- und Verlags-GmbH, Länge: 204, Breite: 144, Höhe: 8, Gewicht: 274, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,23,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wie beeinflussen aerodynamische Prinzipien die Geschwindigkeit und Leistung von Rennwagen im Motorsport?
Aerodynamische Prinzipien optimieren den Luftstrom um den Rennwagen herum, was den Luftwiderstand reduziert und die Geschwindigkeit erhöht. Durch den Einsatz von Spoilern, Flügeln und Diffusoren wird der Abtrieb erhöht, was die Stabilität und Kurvengeschwindigkeit verbessert. Die richtige Balance zwischen Luftwiderstand und Abtrieb ist entscheidend für die Leistungsfähigkeit eines Rennwagens. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Findet ihr Rennsport und Motorsport jeweils einen Sport?
Ja, sowohl Rennsport als auch Motorsport werden als Sportarten betrachtet. Beide erfordern körperliche und geistige Fähigkeiten sowie eine hohe Konzentration und Ausdauer. Die Athleten müssen ihre Fahrzeuge kontrollieren und strategische Entscheidungen treffen, um erfolgreich zu sein. **

Was sind die Hauptaufgaben der Rennleitung bei einem Motorsport-Event?
Die Hauptaufgaben der Rennleitung bei einem Motorsport-Event sind die Sicherstellung eines reibungslosen Ablaufs des Rennens, die Überwachung der Einhaltung der Regeln und Vorschriften sowie die Koordination von Rettungs- und Sicherheitsmaßnahmen im Notfall. Die Rennleitung ist auch für die Kommunikation mit den Teams, Fahrern und Streckenposten verantwortlich, um einen sicheren und fairen Wettbewerb zu gewährleisten. Sie trifft Entscheidungen bezüglich Rennunterbrechungen, Strafen und Disqualifikationen, um die Integrität des Rennens zu wahren. **
Wie oft müssen Rennwagen während eines Formel-1-Rennens einen Boxenstopp einlegen?
Rennwagen müssen während eines Formel-1-Rennens mindestens einmal einen Boxenstopp einlegen. Die Anzahl der Boxenstopps hängt von der Rennstrategie und den Reifen ab. In der Regel sind es zwischen 1-3 Boxenstopps pro Rennen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
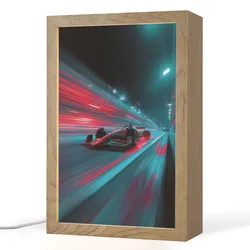
NACHTTISCHLAMPE Rennwagen - Rot - Geschwindigkeit 15x20 cmEinzigartiges Design & perfektes Licht für Kinderzimmer Verwandeln Sie das Kinderzimmer in eine Ruheoase. Diese moderne Lightbox ist sanftes Nachtlicht und dekoratives Highlight zugleich. Perfekte Lichtstimmung für jede Situation Passen Sie das Licht intuitiv an: Nutzen Sie die stufenlose Dimmfunktion (ideal zum Stillen) oder 6 Helligkeitsstufen. Auch die Lichtfarbe lässt sich von Warmweiß (2700K) bis Kaltweiß (6500K) flexibel wählen. Natürliches Design trifft auf moderne LED-Technik Ein eleganter Holzrahmen und individuelle Bildmotive machen die langlebigen, sicheren LEDs zu einem echten Hingucker. Einfache Wandmontage und sofort startklarDank integriertem Kabel und praktischem Aufhängesystem ist die Wandmontage kinderleicht und das Licht sofort einsatzbereit. Über das Bild Ein Formel-1-Auto, das mit unglaublicher Geschwindigkeit eine Rennstrecke oder einen Tunnel hinunterrast, eingefangen in einem dynamischen, futuristischen Stil. Die extreme Geschwindigkeit wird durch lange, gestreckte Lichtspuren in leuchtendem Rot auf der linken Seite und kühlem Cyan auf der rechten Seite unterstrichen, die das Auto in einen Lichthof hüllen. Der niedrige Kamerawinkel und die Bewegungsunschärfe erzeugen ein starkes Gefühl von Adrenalin und modernster Renntechnologie.29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bogner, Stefan: Porsche Rennsport ReunionPorsche Rennsport Reunion , Das Woodstock für Rennwagen - Die Porsche Rennsport Reunion Die "Porsche Rennsport Reunion" in den USA ist ein einzigartiges Event, bei dem historische Porsche Rennwagen auf berühmten Strecken zum Leben erweckt werden. Alle drei bis fünf Jahre veranstaltet Porsche dieses spektakuläre Treffen, bei dem so gut wie alles zu sehen ist, was jemals mit dem Porsche-Wappen auf Rundstrecken oder Rallye-Kursen unterwegs war - und das alles in Aktion! Für viele Motorsportfans ist die Rennsport Reunion daher nichts weniger als das "Woodstock des Motorsports". - Porsche-Rennwagen aus Vergangenheit und Gegenwart - Texte zu Hintergründen, Modellen, Menschen - exklusive Inhalte Die siebte Ausgabe der Rennsport Reunion fand Ende September 2023 auf der legendären Rennstrecke von Laguna Seca in Kalifornien statt. Fotograf Stefan Bogner wird vor Ort sein und das Geschehen auf der Strecke und in der Boxengasse hautnah einfangen. Porsche-Kenner Thomas Ammann steuert mit seinen Texten wissenswerte Informationen, Hintergründe und technische Daten bei. Stefan Bogner ist nicht nur Fotograf, sondern auch der kreative Kopf und erfolgreiche Autor der CURVES-Reihe. Bei Delius Klasing sind zudem seine Bücher "Cars & Curves", "Porsche Drive" und zahlreiche weitere Porsche-Bücher erschienen. Thomas Ammann ist Buchautor, war stellvertretender Chefredakteur beim Stern und ist Co-Chefredakteur des Porsche Kundenmagazins Christophorus. Dieses Buch ist ein absolutes Muss für alle Porsche-Enthusiasten und Motorsportfans. Mit faszinierenden Fotos und informativen Texten bietet es einen einzigartigen Einblick in das spektakuläre Event der Porsche Rennsport Reunion. , Sonstige > Transportsysteme , Erscheinungsjahr: 20240517, Produktform: Leinen, Autoren: Bogner, Stefan~Ammann, Thomas, Seitenzahl/Blattzahl: 288, Keyword: Fotografie; Historische Rennwagen; Laguna Seca; Motorsport; Porsche Enthusiasten; Porsche Rennsport; Porsche-Wappen; Stefan Bogner; Thomas Ammann; Woodstock des Motorsports, Fachschema: Absatz / Marketing~Marketing~Vermarktung~Autorennen~Auto / Bildband, Katalog, Test, Fachkategorie: Autorennen~Autos: Ratgeber, Sachbuch~Orte und Menschen: Sachbuch, Bildbände, Warengruppe: HC/Auto-/Motorrad-/Rad-/Flugsport, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 295, Breite: 277, Höhe: 35, Gewicht: 2315, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,68,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sendelbeck, Katrin: Paddeln lernen - Kanu-RennsportPaddeln lernen - Kanu-Rennsport , Sicher und schnell in Canadier und Kajak , Zünd- & Glühanlagen > Autoteile & Zubehör , Auflage: 2. Auflage, Erscheinungsjahr: 202407, Produktform: Kartoniert, Autoren: Sendelbeck, Katrin~Kövari, Tina, Edition: NED, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 139, Keyword: Deutscher Kanu-Verband; DKV; Kanu; Olympia; Olympiasieger; Weltmeister; Wettkampf; Rudern; SUP; Marathon; Fluss; Stechpaddel; Kayak, Fachschema: Kajak~Topolino~Kanu~Schwimmen~Sportschwimmen~Wassersport / Schwimmen~Sport / Kindersachbuch, Jugendsachbuch~Wassersport - Wassersportler, Fachkategorie: Kinder/Jugendliche: Sachbuch: Schwimmen & Wassersport, Warengruppe: HC/Wassersport/Segeln, Fachkategorie: Kanu und Kajak, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Deutscher Kanuverband, Verlag: Deutscher Kanuverband, Verlag: Deutscher Kanu-Verband - Wirtschafts- und Verlags-GmbH, Länge: 204, Breite: 144, Höhe: 8, Gewicht: 274, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,23,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wie beeinflussen aerodynamische Prinzipien die Geschwindigkeit und Leistung von Rennwagen im Motorsport?
Aerodynamische Prinzipien optimieren den Luftstrom um den Rennwagen herum, was den Luftwiderstand reduziert und die Geschwindigkeit erhöht. Durch den Einsatz von Spoilern, Flügeln und Diffusoren wird der Abtrieb erhöht, was die Stabilität und Kurvengeschwindigkeit verbessert. Die richtige Balance zwischen Luftwiderstand und Abtrieb ist entscheidend für die Leistungsfähigkeit eines Rennwagens. **
Ähnliche Suchbegriffe für Botnet
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
NACHTTISCHLAMPE Rennwagen - Rot - Geschwindigkeit 20x30 cmEinzigartiges Design & perfektes Licht für Kinderzimmer Verwandeln Sie das Kinderzimmer in eine Ruheoase. Diese moderne Lightbox ist sanftes Nachtlicht und dekoratives Highlight zugleich. Perfekte Lichtstimmung für jede Situation Passen Sie das Licht intuitiv an: Nutzen Sie die stufenlose Dimmfunktion (ideal zum Stillen) oder 6 Helligkeitsstufen. Auch die Lichtfarbe lässt sich von Warmweiß (2700K) bis Kaltweiß (6500K) flexibel wählen. Natürliches Design trifft auf moderne LED-Technik Ein eleganter Holzrahmen und individuelle Bildmotive machen die langlebigen, sicheren LEDs zu einem echten Hingucker. Einfache Wandmontage und sofort startklarDank integriertem Kabel und praktischem Aufhängesystem ist die Wandmontage kinderleicht und das Licht sofort einsatzbereit. Über das Bild Ein Formel-1-Auto, das mit unglaublicher Geschwindigkeit eine Rennstrecke oder einen Tunnel hinunterrast, eingefangen in einem dynamischen, futuristischen Stil. Die extreme Geschwindigkeit wird durch lange, gestreckte Lichtspuren in leuchtendem Rot auf der linken Seite und kühlem Cyan auf der rechten Seite unterstrichen, die das Auto in einen Lichthof hüllen. Der niedrige Kamerawinkel und die Bewegungsunschärfe erzeugen ein starkes Gefühl von Adrenalin und modernster Renntechnologie.34,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Findet ihr Rennsport und Motorsport jeweils einen Sport?
Ja, sowohl Rennsport als auch Motorsport werden als Sportarten betrachtet. Beide erfordern körperliche und geistige Fähigkeiten sowie eine hohe Konzentration und Ausdauer. Die Athleten müssen ihre Fahrzeuge kontrollieren und strategische Entscheidungen treffen, um erfolgreich zu sein. **
-
Was sind die Hauptaufgaben der Rennleitung bei einem Motorsport-Event?
Die Hauptaufgaben der Rennleitung bei einem Motorsport-Event sind die Sicherstellung eines reibungslosen Ablaufs des Rennens, die Überwachung der Einhaltung der Regeln und Vorschriften sowie die Koordination von Rettungs- und Sicherheitsmaßnahmen im Notfall. Die Rennleitung ist auch für die Kommunikation mit den Teams, Fahrern und Streckenposten verantwortlich, um einen sicheren und fairen Wettbewerb zu gewährleisten. Sie trifft Entscheidungen bezüglich Rennunterbrechungen, Strafen und Disqualifikationen, um die Integrität des Rennens zu wahren. **
-
Wie oft müssen Rennwagen während eines Formel-1-Rennens einen Boxenstopp einlegen?
Rennwagen müssen während eines Formel-1-Rennens mindestens einmal einen Boxenstopp einlegen. Die Anzahl der Boxenstopps hängt von der Rennstrategie und den Reifen ab. In der Regel sind es zwischen 1-3 Boxenstopps pro Rennen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.